Ciberseguridad
Shadow AI: el uso no controlado de IA abre un nuevo frente de riesgo para los datos
20 de Octubre de 2026En el Mes de la Ciberseguridad, Sergio Oroña, CEO de Sparkfound, advierte que las herramientas de IA usadas sin supervisión pueden convertirse en un canal de fuga de información, mientras los ataques se vuelven más precisos y difíciles de detectar
Octubre, el Mes de la Ciberseguridad, vuelve a poner el foco en un problema que dejó de ser solo técnico para convertirse en un fenómeno económico global: el cibercrimen mueve alrededor de US$10,5 billones al año, una cifra que lo ubicaría entre las principales economías del mundo.
Pero el desafío ya no pasa solo por la cantidad de ataques, sino por su sofisticación, precisión y capacidad de impacto. Y a eso se suma un riesgo nuevo, que nace dentro de las propias organizaciones: el uso acelerado y sin control de herramientas de inteligencia artificial.
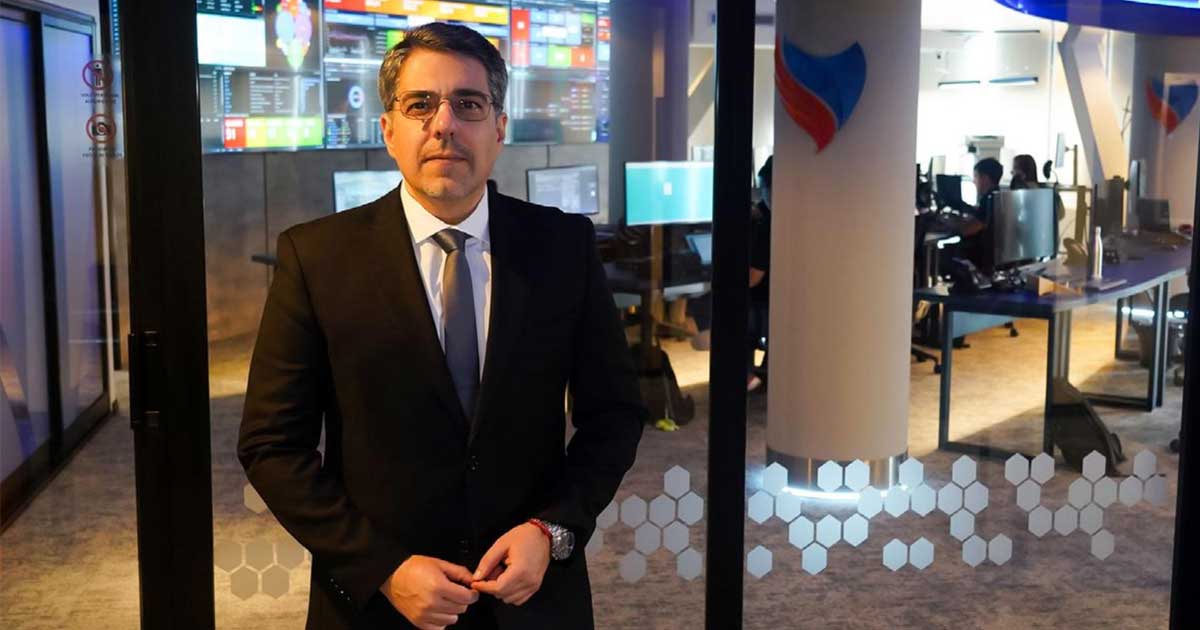
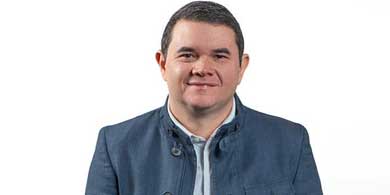
Sergio Oroña, CEO de Sparkfound
Qué es el Shadow AI
Se conoce como Shadow AI al uso de herramientas y aplicaciones de IA por parte de empleados de una organización sin la autorización, supervisión o conocimiento del área de IT o de seguridad.
El problema no es la herramienta en sí, sino qué información se carga y qué pasa después con esos datos. Documentos internos, información de clientes, contratos, código fuente o datos financieros pueden terminar en plataformas externas sin que la empresa sepa cómo se procesan, almacenan o protegen. Así, la IA puede convertirse en un nuevo canal de fuga de información, con riesgos de privacidad, cumplimiento normativo y propiedad intelectual.
“El Shadow AI representa un cambio importante en el paradigma de seguridad. Antes las empresas podían concentrarse en controlar qué aplicaciones ingresaban a su infraestructura; hoy los empleados pueden acceder a una herramienta de IA desde cualquier dispositivo y utilizarla para procesar información corporativa en cuestión de segundos”, explicó Sergio Oroña, CEO de Sparkfound.
“El desafío no consiste en prohibir la inteligencia artificial, sino en establecer políticas claras sobre qué información puede compartirse, con qué herramientas y bajo qué condiciones”, agregó Oroña.
Menos ataques no significa más seguridad
En 2026, los ciberataques no necesariamente crecen en cantidad, pero sí en sofisticación, velocidad y efectividad. Los ciberdelincuentes usan herramientas cada vez más avanzadas para seleccionar objetivos, automatizar procesos y personalizar campañas, y aprovechan la IA para perfeccionar la ingeniería social y generar contenidos más convincentes.
Por eso, las organizaciones ya no pueden medir su exposición solo por la cantidad de incidentes: tienen que evaluar también el impacto potencial de cada amenaza.
La brecha de talento
En América Latina, este escenario se combina con la falta de profesionales especializados. Se estima que solo el 2% de las empresas de la región cuenta con un CISO que lidere su estrategia de ciberseguridad.
En la Argentina, apenas el 20% de las grandes compañías tiene un SOC (Centro de Operaciones de Seguridad) activo, y entre las pymes ese porcentaje cae al 5%.
“Estamos frente a un negocio criminal que evoluciona más rápido que la capacidad de defensa de muchas organizaciones. Hoy no alcanza con reaccionar cuando ocurre un incidente: hay que anticiparse, monitorear y contar con mecanismos que permitan detectar comportamientos anómalos antes de que se conviertan en un problema mayor”, señaló Oroña.
Hacia la ciberresiliencia
La clave, según el especialista, es avanzar hacia un modelo de ciberresiliencia que combine prevención, monitoreo permanente, protocolos de respuesta rápida y recuperación de datos y operaciones. Y que sume un componente que suele quedar relegado: la cultura de ciberseguridad.
“El usuario también forma parte de la superficie de ataque. Si una persona utiliza una herramienta de IA sin conocer los riesgos que implica compartir información sensible, puede generar una vulnerabilidad incluso cuando todos los sistemas de seguridad de la compañía estén funcionando correctamente”, advirtió Oroña, quien ya había analizado en CanalAR el modelo de cibervigilancia activa.
Sparkfound es un centro de operaciones de red y seguridad de nueva generación (NG-NSOC) creado en la Argentina en 2023. Cuenta con más de 100 profesionales, 80 clientes activos y forma parte de la Red Nacional de Centros de Operaciones de Ciberseguridad del CCN-CERT.